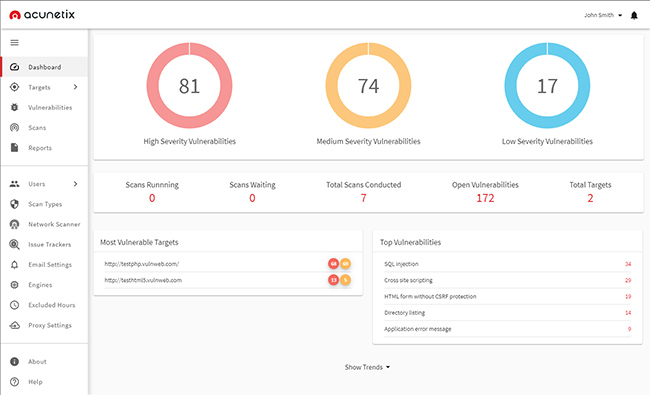
Una herramienta efectiva y muy utilizada para realizar Pruebas de Penetración (Pen testing) son los escáners de vulnerabilidades.
Para evaluar eficazmente el estado de la seguridad de las aplicaciones web, es necesario contar con herramientas de seguridad ofensiva (ethical hacking), esto es software para pruebas de penetración.
Como parte del Pen Testing, se debe utilizar un escáner de vulnerabilidades web automatizado, además de realizar pruebas manuales de penetración. Ambos pasos son necesarios porque los Pen testers son un recurso demasiado valioso para dedicar tiempo a problemas que se pueden encontrar automáticamente
Los escáneres de vulnerabilidades a menudo se consideran herramientas de pentesting porque son utilizados en la primera etapa de una evaluación integral de seguridad web.
– Web Application Security Assessment
Para pruebas manuales web y de tráfico de red, puede utilizar herramientas – algunas open source – como analizadores de paquetes, sniffers, herramientas de fuerza bruta, testing frameworks, herramientas de escaneo de puertos abiertos, mapeadores de redes y más.
Algunas de las herramientas más utilizadas para pruebas de penetración son:
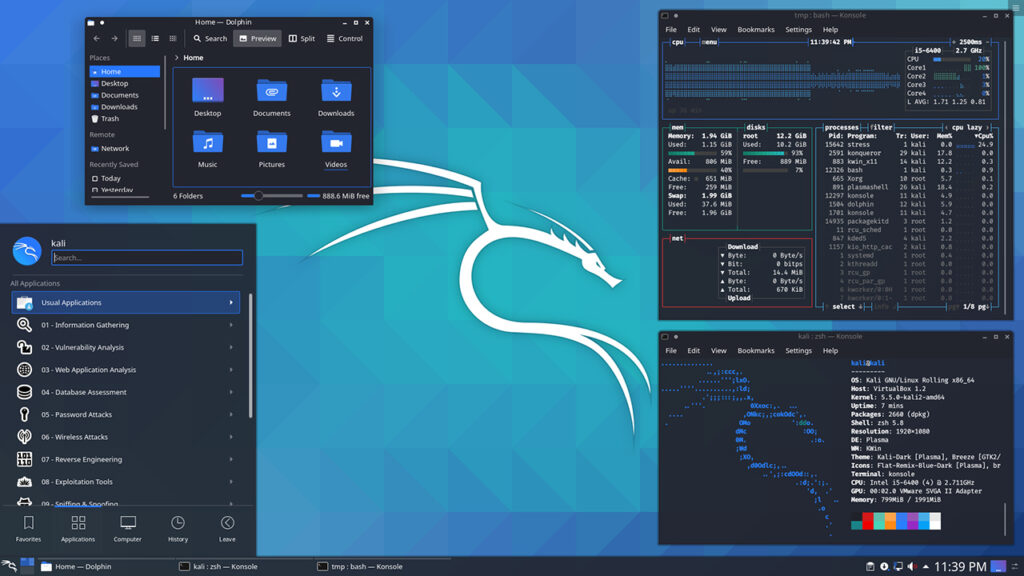
- Kali Linux
- Zed Attack Proxy (ZAP)
- w3af
- Nmap
- Metasploit
- Wireshark
- Burp Suite
- sqlmap
Contáctanos, podemos guiarte en tus pruebas de penetración o realizarlas para tu empresa.
Cyberseguridad Solutions © 2021